


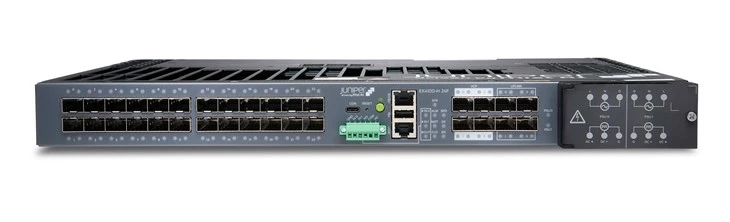

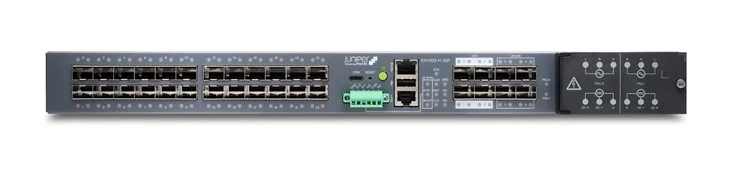
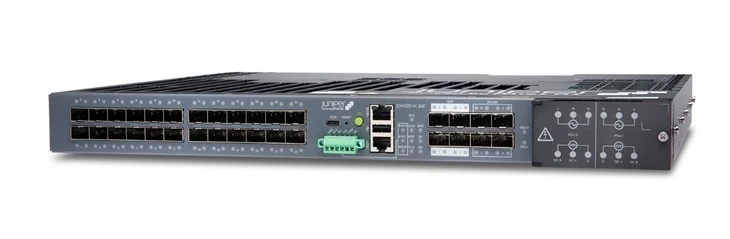
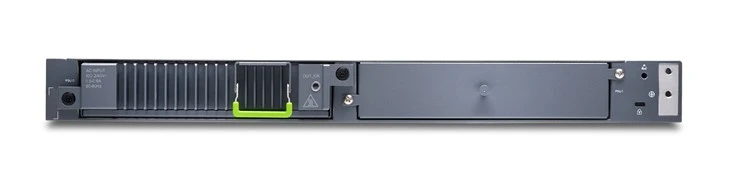
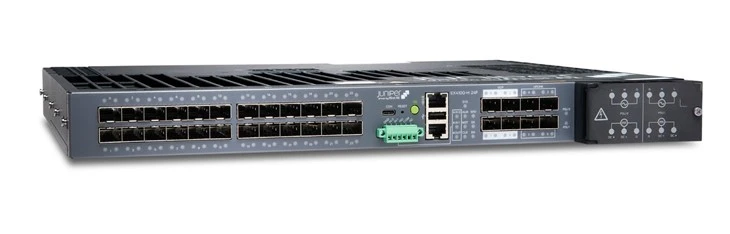
Karastatud lüliti EX4100-H-24F-DC
24-pordiline fiber EX karastatud lüliti alalisvoolu toiteallikaga, 24x1G SFP, 4x10G SFP+ VC/üleslingid MACSec-AES256 kõigis portides
- Kiire kohaletoimetamine
- Kvaliteedi tagamine
- 24/7 klienditeenindus
Toote tutvustus
Juniperi võrgud®Vastupidav Etherneti lülitite sari EX4100-H pakub ventilaatoriteta, turvalist, usaldusväärset pilve-natiivset portfelli, mis pakub kvaliteetseid võrguteenuseid äärmuslikes tingimustes, sealhulgas külmumis- ja kõrvetustemperatuurides, koos laiendatud töötemperatuurivahemikuga ekstreemsete sise- ja välisrakenduste jaoks. EX4100-H lülitid sobivad ideaalselt kasutamiseks äärmuslike temperatuuride, võimalike füüsiliste mõjude ja vibratsiooni korral.
Lülitid EX4100-H ühendavad pilve lihtsuse ja Mist AI võimsuse™ning tugev ja suure jõudlusega{0}}riistvaravundament, et pakkuda pilve-, mobiili- ja asjade Interneti-ajastul diferentseeritud lähenemist juurdepääsu vahetamisele. Kadakaga®udu™Wired Assurance abil saate EX4100-H lüliteid hõlpsalt pilvest sisse lülitada, konfigureerida ja hallata. See lihtsustab toiminguid ning parandab nähtavust ja tõrkeotsingut, tagades ühendatud seadmete jaoks optimaalse kasutuskogemuse.
EX4100-H Line põhifunktsioonid on järgmised:
Cloud-native, AI-omalülitid koos Wired Assurance'i ja Marvis VNA-ga
Ventilaatorita, laiendatud töötemperatuurivahemikuga -40 kraadi kuni +75 kraadi karmides keskkondades
Vastupidav, kompaktne kuju, mis võimaldab hõlpsalt paigaldada kitsastesse kohtadesse
Vastab IP30-le ja toetab suhtelist õhuniiskuse vahemikku 5% kuni 95%, tagades mitte-kondenseerumise
Vastab paljudele tööstuslikele sertifikaatidele, muutes selle sobivaks kasutamiseks paljudes rakendustes, mis vajavad kõrget tolerantsi pideva vibratsiooni, löökide ja elektromagnetilise häire suhtes
Kuiva kontakti alarm: kaks häiret sisse ja üks häire välistele anduritele signaalimiseks
Topeltliigsed toiteallikad: kaks vahelduvvoolu toiteplokki või kaks alalisvoolu toiteplokki või üks vahelduvvoolu ja üks alalisvoolu toiteallikas
Etherneti VPN-Virtual Extensible LAN (EVPN-VXLAN) juurdepääsukihile
Standardite{0}}põhine mikrosegmenteerimine rühma-põhiste poliitikate (GBP-de) abil
Lülitage-krüptimise{1}}lülitamiseks Media Access Control Security (MACsec) AES256 abil
IEEE 802.3bz Multigigabit
IEEE 802.3bt Power over Ethernet Plus (PoE++)
Voo{0}}põhine telemeetria liiklusvoogude jälgimiseks anomaaliate tuvastamiseks ning võime mõõta pakettide viivitusi ja teatada languse põhjustest
Täppisaja protokoll – läbipaistev kell
10-liikmelise virtuaalse šassii tugi
EX4100-H perekond koosneb järgmistest mudelitest:
EX4100-H-12MP, mis pakub 4 x 100 MB/1 GbE/2,5 GbE ja 8 x 10 MB/100 MB/1 GbE PoE{10}} juurdepääsuporti, annab kahe toiteallika abil kuni 90 W pordi kohta, PoE kogueelarvega 360 W.
EX4100-H-24MP, mis pakub 8 x 100 MB/1 GbE/2,5 GbE ja 16 x 10 MB/100 MB/1 GbE PoE{10}} juurdepääsuporte, annab kahe toiteallika abil kuni 90 W pordi kohta PoE kogueelarvega 370 W.
EX4100-H-24F, mis pakub 24 x 100 MB/1GbE juurdepääsuporte, toetab koondamiseks kahte toiteallikat.
Mudeli EX4100-H-12MP puhul saab samaaegselt kasutada kahe vahelduvvoolu või kahe alalisvoolu toiteallika või ühe vahelduvvoolu ja ühe alalisvoolu toiteallika kombinatsiooni. Toiteallikad on välised ja sisaldavad 2 x 1/10 GbE SFP+ fikseeritud üleslingi porti ja 2 x 1/10 GbE SFP+ porti, et toetada virtuaalseid šassiiühendusi, mida saab üleslingi ühendamiseks Etherneti portidena ümber konfigureerida.
Mudelite EX4100-H-24MP ja EX4100-H-24F puhul saab samaaegselt kasutada kahe vahelduvvoolu toiteploki või kahe alalisvoolu toiteploki või ühe vahelduvvoolu ja ühe alalisvoolu toiteallika kombinatsiooni. Toiteallikad on sisemised, kuumvahetustavad ja väljavahetatavad (FRU). See sisaldab 4 x 1/10 GbE SFP+ fikseeritud üleslingi porti ja 4 x 1/10 GbE SFP+ porti, et toetada virtuaalse šassii ühendusi, mida saab üleslingi ühendamiseks Etherneti portidena ümber konfigureerida.
Pakub 2. ja 3. kihi võimaluste täielikku komplekti, toetab EX4100-H laia valikut juurutusi, sealhulgas ülikoolilinnakus ja filiaalis. Kuna mastaabinõuded kasvavad, võimaldab Juniperi virtuaalse šassii tehnoloogia sujuvalt ühendada ja hallata kuni 10 EX4100-H-lülitit ühe seadmena, pakkudes skaleeritavat, -kasvades tasulist lahendust võrgukeskkondade laiendamiseks.
EX4100-H-lüliti pakub funktsioonide pariteeti EX4100 lülitite sarjaga. Need sisaldavad ka kõrge kättesaadavusega (HA) funktsioone, nagu üleliigsed,{6}}vahetatavad toiteallikad, et tagada maksimaalne tööaeg. Lisaks pakub 12-pordiga Multi-Gigabit Ethernet EX4100-H lüliti standarditel põhinevat 802.3af/at/bt (PoE/PoE+/PoE{11}}), mis tagab kuni 90 W võimsuse mis tahes juurdepääsupordis. Saate konfigureerida EX4100-H lülitid, et anda ühendatud seadmetele kiiresti PoE toide mõne sekundi jooksul pärast käivitamist, minimeerides seisakuid ja tagades kiire jõudluse.
Omadused ja eelised
Juniper Mist Wired Assurance'iga lihtsustatud toimingud
0. päeva toimingud: pardal lülituvad sujuvalt, taotledes rohevälja lülitit või võttes kasutusele ühe aktiveerimiskoodiga mahajäetud valdkonna lüliti, mis tagab tõelise ühendamise-ja-lihtsuse
1. päeva toimingud: juurutage malli{1}}põhine konfiguratsioonimudel traditsiooniliste ja ülikoolilinnakute juurutuste hulgi levitamiseks, säilitades samal ajal paindlikkuse ja kontrolli, mis on vajalik kohandatud saidi- või lüliti-spetsiifiliste atribuutide rakendamiseks. Automatiseerige portide varustamine dünaamiliste pordiprofiilide kaudu
2. päeva toimingud: kasutage Juniper Mist Wired Assurance'i tehisintellekti, et täita teenuse-taseme ootusi, nagu läbilaskevõime, edukad ühendused ja lüliti seisukord, kasutades peamiste ühenduseeelsete-ja järel{3}}mõõdikutega (vt joonis 1)

Joonis 1: Juniper Mist Wired Assurance teenuse{1}}taseme ootuste ekraan
Lisage Marvis Actionsi isejuhtimisvõimalused, et tuvastada silmuseid, lisada puuduvad VLAN-id, parandada valesti konfigureeritud pordid, tuvastada halvad kaablid, isoleerida libisevad pordid ja avastada püsivalt rikkega kliente (vt joonis 2). Juniper Mist Cloudi abil saate hõlpsalt tarkvara uuendada.

Joonis 2: Marvise toimingud juhtmega lülitite jaoks
Lisateavet leiate artiklist Juniper Mist Wired Assurance.
Virtuaalne šassiitehnoloogia
Juniperi virtuaalse šassii tehnoloogia võimaldab mitmel omavahel ühendatud lülitil töötada ühe loogilise üksusena, võimaldades kasutajatel hallata kõiki platvorme ühe virtuaalse seadmena. Saate ühendada kuni 10 EX4100-H lülitit virtuaalse šassiina, kasutades 2 x 10 GbE SFP+ spetsiaalset virtuaalse šassii porti. Kuigi need on vaikimisi konfigureeritud virtuaalse šassii portidena, saab 2 x 10 GbE SFP+ virtuaalse šassii porte konfigureerida ka üleslingi portidena.
Voo{0}}põhine telemeetria
Voo{0}}põhine telemeetria võimaldab voo-taseme analüüsi, võimaldades võrguadministraatoritel jälgida tuhandeid liiklusvooge EX4100-H-s ilma protsessorit koormamata. See parandab võrgu turvalisust, jälgides, koostades ja tuvastades voo anomaaliad. Näiteks kui rünnaku tõttu rikutakse eelmääratletud voo lävesid, saab IP-voo teabe ekspordi (IPFIX) hoiatused saata välisserverisse, et rünnak kiiresti tuvastada. Võrguadministraatorid saavad probleemi lahendamiseks automatiseerida ka konkreetseid töövooge, näiteks liiklust täiendavalt uurida või pordi karantiini panna. Lisaks DOS-i rünnakutele suudab EX4100-H lülitite voopõhine telemeetria mõõta pakettide viivitusi sisend-, kiibi- ja väljumispunktides ning teatada kukkumise põhjustest.
EVPN-VXLAN-tehnoloogia
Enamikul traditsioonilistest ülikoolilinnakuvõrkudest on ühe -müüja šassii-põhine arhitektuur, mis töötas hästi väiksemate, mõne lõpp-punktiga staatiliste ülikoolilinnakute jaoks. See lähenemisviis on aga liiga jäik, et toetada kaasaegsete ülikoolilinnakute võrkude muutuvaid vajadusi. EX4100-H toetab EVPN-VXLAN-i, laiendades kangast otstest-otsani ülikoolilinnaku tuumast kuni juurdepääsukihile levitamiseni.
EVPN{0}}VXLAN-kangas on lihtne, programmeeritav ja hästi skaleeritav arhitektuur, mis on üles ehitatud avatud standarditele. Seda tehnoloogiat saab arhitektuurilise järjepidevuse tagamiseks rakendada nii andmekeskustes kui ka ülikoolilinnakutes. Ülikoolilinnaku EVPN-VXLAN-arhitektuur kasutab 3. kihi IP{5}}põhist alusvõrku ja EVPN-VXLAN-i ülekattevõrku. EVPN-i juhttasandiga VXLAN-ülekattel põhinev paindlik ülekattevõrk tagab tõhusalt 2. ja/või 3. kihi ühenduvuse kogu võrgus. EVPN{11}}VXLAN pakub ka skaleeritavat viisi mitme ülikoolilinnaku saidi koostamiseks ja omavahel ühendamiseks, pakkudes:
Suurem järjepidevus ja skaleeritavus kõigis võrgukihtides
Mitme tootja juurutamise tugi
Vähendatud üleujutused ja õppimine
Asukoha-agnostiline ühenduvus
Järjepidev võrgu segmenteerimine
Lihtsustatud juhtimine
Mikrosegmenteerimine GBP abil
GBP kasutab aluseks olevat VXLAN-tehnoloogiat, et pakkuda asukoha{0}}agnostilist lõpp-punkti juurdepääsu juhtimist. See võimaldab võrguadministraatoritel rakendada ühtseid turbepoliitikaid kõigis ettevõtte võrgudomeenides. EX4100-H toetab standarditel põhinevat GBP-lahendust, võimaldades lõpp-punktidele ja rakendustele erineval tasemel juurdepääsu kontrolli isegi samas VLAN-i piires. IT-meeskonnad saavad GBP abil oma võrgukonfiguratsiooni lihtsustada, vältides vajadust konfigureerida suurel hulgal tulemüürifiltreid kõigis oma lülitites. GBP saab blokeerida külgmised ohud, tagades turvagrupipoliitikate järjepideva rakendamise kogu võrgus, sõltumata lõpp-punktide ja/või kasutajate asukohast.
Ülikoolilinnaku kanga kasutuselevõtt
EVPN-VXLAN ülikoolilinnaku tuuma, levitamise ja juurdepääsu jaoks
EVPN{0}}VXLAN-i peamised eelised ülikoolilinnaku võrkudes on järgmised:
Järjepidevate VLAN-ide paindlikkus kogu võrgus: saate paigutada lõpp-punktid kõikjal võrgus ja jääda ühendatuks sama loogilise L2 võrguga, võimaldades virtuaalse topoloogia lahtisidumist füüsilisest topoloogiast.
Mikrosegmentatsioon: EVPN-VXLAN-põhine arhitektuur võimaldab teil ülikoolilinnakutes juurutada ühiseid eeskirju ja teenuseid koos L2 ja L3 VPN-ide toega
Skaleeritavus: EVPN-i juhtimistasandiga saavad ettevõtted ettevõtte kasvades hõlpsasti skaleerida, lisades rohkem põhi-, koondamis- ja juurdepääsu{0}}kihi seadmeid, ilma et peaks võrku ümber kujundama või tõstukit uuendama. Kasutades L3 IP-põhist aluskihti koos EVPN-VXLAN-ülekattega, saavad ülikoolilinnaku võrguoperaatorid juurutada palju suuremaid ja vastupidavamaid võrke, kui see oleks muidu võimalik traditsiooniliste L2 Etherneti-põhiste arhitektuuridega
Juniper pakub mitut kinnitatud EVPN{0}}VXLAN-i ülikoolilinnaku kangast, mis vastavad erinevatele võrgu suurusele, ulatusele ja segmenteerimisnõuetele.
EVPN-i multihoming (ahendatud tuumal või distributsioonil): ahendatud tuumarhitektuur ühendab tuum- ja jaotuskihid üheks kihiks, muutes traditsioonilise kolme-tasandi hierarhilise võrgu kahe-tasandiliseks võrguks. EVPN-i multihoming kokkuvarisenud tuumal välistab vajaduse STP-protokolli (Stanning Tree Protocol) järele ülikoolilinnaku võrkudes, pakkudes linkide koondamise võimalusi juurdepääsukihist tuumkihini. See topoloogia sobib kõige paremini väikeste ja keskmise suurusega hajutatud ettevõtete võrkude jaoks ja võimaldab järjekindlaid VLAN-e kogu võrgus. See topoloogia kasutab ESI (Ethernet Segment Identifier) LAG-i (Link Aggregation) ja on standarditel{5}}põhinev protokoll.
Campus Fabric Core jaotus: Kui EVPN VXLAN on konfigureeritud üle tuum- ja jaotuskihtide, muutub see ülikoolilinnaku Fabric Core Distribution arhitektuuriks, mida saab konfigureerida kahes režiimis: tsentraalselt või servadega marsruuditud sildade ülekate. See arhitektuur annab administraatorile võimaluse liikuda ülikoolilinnaku-fabric IP Closi poole, ilma et oleks vaja uuendada kõiki olemasoleva võrgu juurdepääsulüliteid, tuues samal ajal ülikoolilinnakusse kolimise eelised ja pakkudes lihtsa viisi võrgu laiendamiseks.
Kampuskangas IP Clos: Kui EVPN VXLAN on konfigureeritud kõigil kihtidel, sealhulgas juurdepääsul, nimetatakse seda ülikoolilinnaku kanga IP Clos arhitektuuriks. Seda mudelit nimetatakse ka "otsast-otsani-", kuna VXLAN-tunnelid lõpetatakse juurdepääsukihis. VXLAN-i kättesaadavuse tõttu juurdepääsul annab see meile võimaluse viia poliitika jõustamine juurdepääsukihile (lähimale allikale), kasutades GBP. Standardipõhised-GBP-sildid pakuvad ainulaadset võimalust liikluse segmenteerimiseks nii mikro- kui ka makrotasandil. GBP sildid määratakse klientidele dünaamiliselt osana Mist Cloud NAC tehingust Radius. See topoloogia töötab väikeste kuni keskmiste ja suurte ülikoolilinnakute arhitektuuride jaoks, mis vajavad makro- ja mikrosegmenteerimist.

Joonis 3: ülikoolilinnaku kangad, mis näitavad virtuaalse šassii ja EVPN-VXLAN-põhist arhitektuuri
Kõik kolm topoloogiat põhinevad-standarditel ja on koostalitlusvõimelised kolmandatest osapooltest{1}}. EX4100-H lüliteid saab kasutada ülikoolilinnakute ja harude juurdepääsukihi võrkudes joonisel 3 näidatud EVPN-VXLAN arhitektuuris.
AI{0}}juhitud Campus Fabric'i haldamine Juniper Mist Cloudiga
Juniper Mist Wired Assurance toob ülikoolilinnakusse pilvehalduse ja Mist AI. See loob uue standardi, mis eemaldub traditsioonilisest võrguhaldusest tehisintellekti-omaoperatsioonide suunas, pakkudes samal ajal ühendatud seadmetele paremat kasutuskogemust. Juniper Mist Cloud lihtsustab ülikoolilinnaku kangasarhitektuuride juurutamist ja haldamist, võimaldades:
Automaatne juurutamine ja null{0}}puutepakkumine (ZTP)
Anomaaliate tuvastamine
Algpõhjuse analüüs

Joonis 4: EVPN-i mitme kodu konfiguratsioon Juniper Mist Cloudi kaudu
Šassii{0}}Klassi saadavus
EX4100-H lülitid pakuvad kõrget kättesaadavust tänu koondatud toiteallikatele, graatsilisele marsruutimismootori ümberlülitamisele (GRES) ning pidevale sildamisele ja marsruutimisele, kui neid kasutatakse virtuaalse šassii konfiguratsioonis. Virtuaalse šassii konfiguratsioonis on iga EX4100-H lüliti võimeline toimima marsruutimismootorina (RE). Kui kaks või enam EX4100-H lülitit on omavahel ühendatud, jagatakse üks juhttasand kõigi virtuaalse šassii lülitite vahel. Junos OS käivitab automaatselt valimisprotsessi, et määrata esmane (aktiivne) ja varu (kuum ooterežiim) RE. Integreeritud L2 ja L3 GRES-funktsioon säilitab katkematu juurdepääsu rakendustele, teenustele ja IP-suhtlusele ebatõenäolise esmase RE tõrke korral.
Kui virtuaalse šassii konfiguratsioonis on omavahel ühendatud rohkem kui kaks lülitit, toimivad ülejäänud lülitielemendid liinikaartidena ja on saadaval varu RE-positsiooni võtmiseks, kui määratud esmane RE peaks ebaõnnestuma. Tõusujärjekorra määramiseks saab määrata esmase, varu- ja liinikaardi prioriteedi oleku. See N+1 RE koondamine koos GRES-i, pideva aktiivse marsruutimise (NSR) ja Junos OS-i pideva sildamise (NSB) võimalustega tagab juhtimistasandi funktsioonide sujuva ülekandmise pärast ootamatuid tõrkeid.
EX4100-H rakendab virtuaalse šassii portide nummerdamisel sama pesa/mooduli/pordi nummerdamisskeemi nagu teised Juniperi šassii{2}}põhised tooted, pakkudes tõelisi šassiilaadseid toiminguid.
Ühtse operatsioonisüsteemi ja ühe konfiguratsioonifaili kasutamisel käsitletakse kõiki virtuaalse šassii konfiguratsiooni lüliteid ühe seadmena, mis lihtsustab üldist süsteemi hooldust ja haldamist.
Eraldi pakub EX4100-H mitmeid HA-funktsioone, mis on tavaliselt seotud modulaarse šassii-põhiste lülititega. Kombineerituna-põllumajanduslikult tõestatud Junos OS-i ja L2/L3 tõrkesiirdevõimalustega tagavad need funktsioonid EX4100-H tõelise kandjaklassi töökindluse.
Üleliigsed toiteallikad: EX4100-H lülitite sari toetab katkematute toimingute tagamiseks koondatud, koormuse-jagamist, kuum-vahetatavaid ja väljavahetatavaid toiteallikaid
Ventilaatorita: EX4100-H on vastupidavad lülitid, millel pole liikuvaid osi
Nonstop sild ja pidev aktiivne marsruutimine: NSB ja NSR mudelil EX4100-H tagavad, et juhttasandi protokollid, olekud ja tabelid sünkroonitakse esmase ja ooterežiimi RE vahel, et vältida protokolli klappe või lähenemisprobleeme pärast RE tõrkevahetust.
Üleliigne pagasiruumi rühm (RTG): STP keerukuse vältimiseks ilma võrgu vastupidavust ohverdamata kasutab EX4100-H üleliigseid magistraalrühmi, et tagada vajalik pordi liiasus ja lihtsustada kommutaatori konfigureerimist.
Liikmete{0}}üleste linkide koondamine: -liikmete linkide koondamine võimaldab luua seadmete vahel ühe virtuaalse šassii konfiguratsiooniga üleliigseid linkide koondamise ühendusi, pakkudes täiendavat töökindluse ja saadavuse taset
IPv4 ja IPv6 marsruutimise tugi: IPv4 ja IPv6 Layer 3 marsruutimine (OSPF ja BGP) on saadaval Flexi litsentsiga, mis võimaldab väga vastupidavaid võrke.
MACsec AES256
Kommutaatorid EX4100-H toetavad IEEE 802.1ae MACsec-i koos AES-256-bitise krüptimisega, et suurendada punkt{7}}punkt--liiklusside turvalisust. MACsec pakub lingikihis krüpteeritud sidet, võimaldades tuvastada ja ennetada ohte, nagu teenuse keelamine (DoS) ja muud sissetungirünnakud, samuti tulemüüri tagant käivitatud rünnakud, maskeerimine, passiivne pealtkuulamine ja taasesitus. Kui MACsec on portides juurutatud, krüpteeritakse liiklus juhtmes, kuid lüliti sees olev liiklus mitte. See võimaldab lülitil rakendada igale paketile võrgupoliitikat, näiteks teenuse kvaliteeti (QoS) või pakettide sügavat kontrollimist (DPI), ilma et see kahjustaks juhtmes olevate pakettide turvalisust.
PoE/PoE+/PoE++ Võimas, püsiv ja kiire PoE
EX4100-H edastab PoE ühendatud seadmetele, nagu keskkonnaandurid, inimmasina liidesed (HMI), programmeeritavad loogikakontrollerid (PLC), telefonid, valvekaamerad, asjade Interneti-seadmed ja WiFi-pääsupunktid, pakkudes IEEE 802.3btE standardil põhinevat PoE-d kuni 90 W pordi kohta.
EX4100-H lülitid toetavad pidevat PoE-d, mis tagab ühendatud PoE toitega seadmetele (PD) katkematu toite isegi siis, kui EX4100-H lüliti taaskäivitub.
EX4100-H-lülitid toetavad ka kiiret PoE-funktsiooni, mis edastab PoE-toite ühendatud lõpp-punktidesse lüliti sisselülitamise ajal isegi enne, kui lüliti on täielikult töökorras. See on eriti kasulik olukordades, kus lõpp-punkt vajab ainult toidet ega sõltu tingimata võrguühendusest.
Kuiva{0}}kontakti alarmid
EX4100-H lülitid toetavad kahe-juhtmega, kaks häiret ühes häire kuivkontakti alarmi konfiguratsiooni. Häired pakuvad olulisi hoiatusi ja jälgimisvõimalusi, mida saab integreerida väliste anduritega.
Maandusklambrid
Lülitid EX4100-H ja toiteallikad tuleb paigaldada piiratud juurdepääsuga kohta- ja tagada, et need oleksid alati korralikult maandatud. Kasutage Juniperi toega või kolmanda osapoole maanduskõrvu vastavalt maanduskõrva SKU spetsifikatsioonidele.
Junos telemeetria liides
EX4100-H toetab Junos telemeetria liidest (JTI), kaasaegset telemeetria voogesituse funktsiooni, mis on loodud lülitite seisundi ja jõudluse jälgimiseks. Andurite andmeid saab konfigureeritavate perioodiliste ajavahemike järel voogesitada haldussüsteemi, võimaldades võrguadministraatoritel jälgida üksikute linkide ja sõlmede kasutamist ning teha reaalajas tõrkeotsingut, nagu võrgu ülekoormus. JTI pakub järgmisi funktsioone:
Jõudlusjuhtimine andurite abil, mis koguvad ja voogesitavad andmeid ning analüüsivad rakenduste ja töökoormuse liikumisteid läbi võrgu
Võimsuse planeerimine ja optimeerimine, tuvastades proaktiivselt levialad ning jälgides latentsust ja mikropurskeid
Veaotsing ja algpõhjuste analüüs kõrgsagedusliku{0}}seire ning ülekatte- ja alusvõrkude korrelatsiooni abil
Tabel 1. EX4100-H vastupidav Etherneti lülitite rida
| Mudel/toote SKU | Juurdepääsupordi konfiguratsioon | PoE/PoE+/PoE++ pordid | PoE eelarve 1 PSU/2 PSU |
10 GbE pordid | Toiteallika reiting |
| EX4100-H-12MP | 4 x 100 MB/1/2,5 GbE + 8x10/100/1000BASE-T |
12 | 240 W/360W | 4 | 340 W AC |
| EX4100-H-12MP-DC | 4 x 100 MB/1/2,5 GbE + 8x10/100/1000BASE-T |
12 | 240 W/360W | 4 | 340 W DC |
| EX4100-H-24MP | 8 x 100 MB / 1 GbE / 2,5 GbE + 16x10MB/100MB/1GbE |
24 | 240 W/370W | 8 | 340 W AC |
| EX4100-H-24MP-DC | 8 x 100 MB / 1 GbE / 2,5 GbE + 16x10MB/100MB/1GbE |
24 | 240 W/370W | 8 | 340 W DC |
| EX4100-H-24F | 24x100MB/1GbE | 0 | NA | 8 | 90 W AC |
| EX4100-H-24F-DC | 24x100MB/1GbE | 0 | NA | 8 | 90 W DC |
Tarkvara spetsifikatsioonid
2. kihi/3. kihi läbilaskevõime (Mpps) (maksimaalselt 64-baidiste pakettidega)
EX4100-H-12MP 86 Mpps
EX4100-H-24MP 172 Mpps
EX4100-H-24F 172 Mpps
Turvalisus
Media Access Control (MAC) piirang (pordi ja VLAN-i kohta)
Lubatud MAC-aadressid: 64 000
Dynamic Address Resolution Protocol (ARP) dünaamiline ARP kontroll (DAI)
IP allika valvur
Kohalik puhverserver ARP
Staatiline ARP tugi
Dynamic Host Configuration Protocol (DHCP) nuhkimine
Vangistatud portaal
Püsivad MAC-aadressi konfiguratsioonid
Hajutatud teenuse keelamise (DDoS) kaitse (CPU juhtimistee üleujutuse kaitse)
2. kihi ümberlülitamine
Maksimaalne MAC-aadress süsteemi kohta: 64 000
Jumbo kaadrid: 9216 baiti
Võimalike VLAN-i ID-de vahemik: 1 kuni 4094
Virtual Spanning Tree (VST) eksemplare: 253
Pordi{0}}põhine VLAN
Voice VLAN
Füüsiline pordi koondamine: koondatud magistraalrühm (RTG)
Ühildub Per{0}}VLAN Spanning Tree Plusiga (PVST+)
Suunatud VLAN-liides (RVI)
Üleslingi rikke tuvastamine (UFD)
ITU-T G.8032: Etherneti ringkaitse lülitus
IEEE 802.1AB: Link Layer Discovery Protocol (LLDP)
LLDP-MED VoIP-integratsiooniga
Vaikimisi VLAN-i ja mitme VLAN-vahemiku tugi
MAC-õpe desaktiveerida
Püsiv MAC-õpe (kleepuv MAC)
MAC-i teatis
Privaatsed VLAN-id (PVLAN-id)
Selgesõnaline ummikuteatis (ECN)
2. kihi protokolli tunneldamine (L2PT)
IEEE 802.1ak: mitme VLAN-i registreerimisprotokoll (MVRP)
IEEE 802.1p: teenuseklassi (CoS) prioritiseerimine
IEEE 802.1Q: VLAN-i märgistamine
IEEE 802.1X: pordi juurdepääsu kontroll
IEEE 802.1ak: mitme registreerimise protokoll
IEEE 802.3: 10BASE-T
IEEE 802.3u: 100BASE-T
IEEE 802.3ab: 1000BASE-T
IEEE 802.3z: 1000BASE-X
IEEE 802.3bz: 2,5 GBASE-T ja 5 GBASE-T
IEEE 802.3ae: 10-gigabitine Ethernet
IEEE 802.3by: 25-gigabitine Ethernet
IEEE 802.3af: toide Etherneti kaudu
IEEE 802.3at: toide Ethernet Plusi kaudu
IEEE 802.3bt: 90 W toide Etherneti kaudu
IEEE 802.3x: peatage kaadrid/voo juhtimine
IEEE 802.3ah: Ethernet esimesel miilil
Laiuv puu
IEEE 802.1D: hõlmav puuprotokoll
IEEE 802.1s: mitme hõlmava puu protokoll (MSTP)
Toetatud MST eksemplaride arv: 64
Toetatud VLAN-i hõlmavate puuprotokolli (VSTP) eksemplaride arv: 253
IEEE 802.1w: Spanning Tree Protocoli kiire ümberkonfigureerimine
Linkide liitmine
IEEE 802.3ad: linkide koondamise juhtimisprotokoll
802.3ad (LACP) tugi:
Toetatud kohalike tegevusrühmade arv: 128
Maksimaalne portide arv kohaliku tegevusrühma kohta: 8
LAG-i koormuse{0}}jagamisalgoritmi sillatud või marsruuditud (ühesaade või multisaade) liiklus:
IP: S/D IP
TCP/UDP: S/D IP, S/D port
Mitte-IP: S/D MAC
Märgistatud portide tugi kohalikus tegevusrühmas
3. kihi funktsioonid: IPv4
Maksimaalne ARP-kirjete arv: 32 000
IPv4 unicast marsruutide maksimaalne arv riistvaras: 32 150 prefiksit; 32 150 võõrustajat
IPv4 multisaadete marsruutide maksimaalne arv riistvaras: 16 100 multisaadete marsruuti
Marsruutimisprotokollid: RIPv1/v2, OSPF, BGP, IS-IS
Staatiline marsruutimine
Marsruutimise poliitika
Kahesuunaline edasisuunamise tuvastamine (BFD)
L3 koondamine: Virtual Router Redundancy Protocol (VRRP)
VRF{0}}Lihtne: 1000
3. kihi funktsioonid: IPv6
Maksimaalne naabrite avastamise (ND) kirjete arv: 16 000
IPv6 unicast marsruutide maksimaalne arv riistvaras: 16 200 prefiksit; 16 050 võõrustajat
IPv6 multisaadete marsruutide maksimaalne arv riistvaras: 8000 multiedastusmarsruuti
Marsruutimisprotokollid: RIPng, OSPFv3, IPv6, IS-IS
Staatiline marsruutimine
Access Control List (ACL) (Junos OS tulemüüri filtrid)
ACL-i kirjed (ACE) riistvaras süsteemi kohta:
Pordi{0}}põhine ACL-i (PACL) sisend: 4092
VLAN{0}}põhine ACL-i (VACL) sisend: 4092
Ruuteri{0}}põhine ACL-i (RACL) sisend: 4092
Pordi{0}}põhine ACL-i (PACL) väljapääs: 1022
VLAN{0}}põhine ACL-i (VACL) väljapääs: 511
Väljapääs RACL-i kaudu: 1022
ACL-i loendur keelatud pakettide jaoks
Lubatud pakettide ACL-loendur
Võimalus lisada/eemaldada/muuta ACL-i kirjeid loendi keskel (ACL-i redigeerimine)
L2-L4 ACL
Juurdepääsu turvalisus
802.1X pordi-põhine
802.1X mitu palujat
802.1X VLAN-i määramisega
802.1X autentimisest möödaviigu juurdepääsuga (hosti MAC-aadressi alusel)
802.1X VoIP VLAN-i toega
802.1X dünaamiline ACL, mis põhineb RADIUSe atribuutidel
802.1X toetatud laiendatava autentimisprotokolli (EAP) tüübid: Sõnumi kokkuvõte 5 (MD5), transpordikihi turvalisus (TLS), tunneldatud TLS (TTLS), kaitstud laiendatav autentimisprotokoll (PEAP)
MAC autentimine (RADIUS)
Juhttasandi DoS kaitse
Raadiuse funktsionaalsus üle IPv6 autentimiseks, autoriseerimiseks ja arvestuseks (AAA)
DHCPv6 nuhkimine
IPv6 naabri avastamine
IPv6 allika valvur
IPv6 ruuteri reklaami (RA) valvur
IPv6 naabri avastamise kontroll
MACsec
Kõrge kättesaadavus
Üleliigsed, kuum{0}}vahetatavad toiteallikad
GRES 2. kihi tabamusteta edastamise ja 3. kihi protokollide jaoks RE tõrkesiirde jaoks
Graatsiline protokolli taaskäivitamine (OSPF, BGP)
2. kihi tabamusteta edastamine RE tõrkesiirde korral
Nonstop sild: LACP, xSTP
Peatumata marsruutimine: PIM, OSPF v2 ja v3, RIP v2, RIPng, BGP, BGPv6, IS-IS, IGMP v1, v2, v3
Teenuse kvaliteet
L2 QoS
L3 QoS
Sissepääsukontroll: 1 määr 2 värvi
Riistvarajärjekorrad pordi kohta: 12 (8 unicast + 4 multicast)
Ajastusmeetodid (väljapääs): range prioriteet (SP), kaalutud puudujääk, ring-robin (WDRR)
802.1p, DiffServ koodipunkti (DSCP)/IP-i eelisjärjekorra usaldusväärsus ja märgistus
L2-L4 klassifitseerimiskriteeriumid: liides, MAC-aadress, eetertüüp, 802.1p, VLAN, IP-aadress, DSCP/IP-i prioriteetsus, TCP/UDP-pordi numbrid ja palju muud
Ummikute vältimise võimalused: saba langemine, kaalutud juhuslik varajane tuvastamine (WRED)
Multisaade
IGMP: v1, v2, v3
IGMP nuhkimine
Multicast Listener Discovery (MLD) nuhkimine
Protokollist sõltumatu multisaade-hõre režiim (PIM-SM), PIM-i allikas-spetsiifiline režiim (PIM-SSM), PIM-i tiherežiim (PIM-DM)
Haldus- ja analüüsiplatvormid
Juniper Mist Wired Assurance ülikoolilinnaku jaoks
Junos Space®Ülikoolilinnaku võrgudirektor
Junos kosmosehaldusrakendused
Seadmehaldus ja toimingud
Junos OS CLI
Ribaväline-haldus-: jada; 10/100/1000BASE-T Ethernet
Pääste konfiguratsioon
Konfiguratsiooni tagasipööramine
Pildi tagasipööramine
RMON (RFC2819) rühmad 1, 2, 3, 9
Toimivuse kaugjälgimine
SNMP: v1, v2c, v3
Network Time Protocol (NTP)
DHCP server
DHCP klient ja DHCP puhverserver
DHCP relee ja abimees
DHCP kohaliku serveri tugi
RAADIUS
TACACS+
SSHv2
Turvaline koopia
HTTP/HTTP-d
Domeeninimesüsteemi (DNS) lahendaja
Süsteemi logimine
Temperatuuriandur
Konfiguratsiooni varundamine FTP/turvalise koopia kaudu
Toetatud RFC-d
RFC 768 UDP
RFC 783 TFTP
RFC 791 IP
RFC 792 ICMP
RFC 793 TCP
RFC 826 ARP
RFC 854 Telneti klient ja server
RFC 894 IP üle Etherneti
RFC 903 RARP
RFC 906 TFTP Bootstrap
RFC 951, 1542 BootP
RFC 1027 puhverserver ARP
RFC 1058 RIP v1
RFC 1112 IGMP v1
RFC 1122 hostinõuded
RFC 1195 OSI IS-IS kasutamine marsruutimiseks TCP/IP-s ja kahes keskkonnas (ainult TCP/IP transport)
RFC 1256 IPv4 ICMP ruuteri avastamine (IRDP)
RFC 1492 TACACS+RFC 1519 CIDR
RFC 1587 OSPF NSSA valik
RFC 1591 DNS
RFC 1812 nõuded IP-versiooni 4 ruuteritele
RFC 1981 tee MTU avastus IPv6 jaoks
RFC 2030 SNTP, lihtne võrguajaprotokoll
RFC 2068 HTTP server
RFC 2080 RIPng IPv6 jaoks
RFC 2131 BOOTP/DHCP relee agent ja DHCP server
RFC 2138 RADIUS Autentimine
RFC 2139 RADIUS Raamatupidamine
RFC 2154 OSPF digitaalallkirjadega (parool, MD-5)
RFC 2236 IGMP v2
RFC 2267 võrgu sissepääsu filtreerimine
RFC 2328 OSPF v2 (edge-režiim)
RFC 2338 VRRP
RFC 2362 PIM-SM (edge-režiim)
RFC 2370 OSPF läbipaistmatu LSA valik
RFC 2453 RIP v2
RFC 2460 Interneti-protokolli, versiooni 6 (IPv6) spetsifikatsioon
RFC 2461 Neighbor Discovery IP versiooni 6 jaoks (IPv6)
RFC 2463 Interneti-juhtsõnumiprotokoll (ICMPv6) Interneti-protokolli versiooni 6 (IPv6) spetsifikatsiooni jaoks
RFC 2464 IPv6 pakettide edastamine Etherneti võrkude kaudu
RFC 2474 DiffServ eelisjärjestus, sealhulgas 12 järjekorda pordi kohta
RFC 2475 DiffServ südamiku ja serva ruuteri funktsioonid
RFC 2526 reserveeritud IPv6 alamvõrgu Anycast-aadressid
RFC 2597 DiffServ Assured Forwarding (AF)
RFC 2598 DiffServ Expedited Forwarding (EF)
RFC 2740 OSPF IPv6 jaoks
RFC 2925 MIB kaugpingi jaoks, jälgimine
RFC 3176 sFlow
RFC 3376 IGMP v3
RFC 3484 vaikeaadressi valimine Interneti-protokolli versiooni 6 (IPv6) jaoks
RFC 3513 Interneti-protokolli versioon 6 (IPv6) aadressiarhitektuur
RFC 3569 draft-ietf-ssm-arch-06.txt PIM-SSM PIM-i allika spetsiifiline multisaade
RFC 3579 RADIUS EAP tugi 802.1x jaoks
RFC 6614 RadSec
RFC 3618 Multicast Source Discovery Protocol (MSDP)
RFC 3623 OSPF graatsiline taaskäivitamine
RFC 4213 põhilised üleminekumehhanismid IPv6 hostide ja ruuterite jaoks
RFC 4291 IPv6 aadressiarhitektuur
RFC 4443 ICMPv6 IPv6 spetsifikatsiooni jaoks
RFC 4541 IBMP ja MLD nuhkimisteenused
RFC 4552 OSPFv3 autentimine
RFC 4861 naabri avastamine IPv6 jaoks
RFC 4862 IPv6 olekuta aadressi automaatne konfigureerimine
RFC 4915 MT-OSPF
RFC 5095 tüübi 0 marsruutimispäiste kasutusest loobumine
RFC 5176 dünaamilised autoriseerimislaiendid RADIUSele
RFC 5798 VRRPv3 IPv6 jaoks
Mustand-ietf-bfd-base-05.txt kahesuunalise edasisuunamise tuvastamine
Mustand-ietf-idr-restart-10.txt graatsiline taaskäivitusmehhanism
Mustand-ietf-restart-restart-02 Restart Signaling for IS-IS
Mustand-ietf-isis-wg-multi-topology-11 Multi Topology (MT) marsruutimine IS-IS-is BGP jaoks
Interneti-mustand-ietf-isis-ipv6-06.txt, IPv6 marsruutimine IS-IS-iga
LLDP Media Endpoint Discovery (LLDP-MED), ANSI/TIA-1057, mustand 08
PIM-DM-i mustand IETF PIM-i tiheda režiimi mustand-ietf-idmr-pimdm-05.txt, draft-ietf-pim-dm-new-v2-04.txt
Toetatud MIB-id
RFC 1155 SMI
RFC 1157 SNMPv1
RFC 1212, RFC 1213, RFC 1215 MIB-II, Ethernet-Nagu MIB ja TRAP-id
RFC 1493 Bridge MIB
RFC 1643 Etherneti MIB
RFC 1657 BGP-4 MIB
RFC 1724 RIPv2 MIB
RFC 1850 OSPFv2 MIB
RFC 1905 RFC 1907 SNMP v2c, SMIv2 ja muudetud MIB-II
RFC 2011 SNMPv2 Interneti-protokolli jaoks, kasutades SMIv2
RFC 2012 SNMPv2 edastusjuhtimisprotokolli jaoks, kasutades SMIv2
RFC 2013 SNMPv2 kasutaja datagrammi protokolli jaoks, mis kaebab SMIv2
RFC 2096 IPv4 edastamistabel MIB
RFC 2287 süsteemirakenduste paketid MIB
RFC 2570–2575 SNMPv3, kasutaja-põhine turvalisus, krüptimine ja autentimine
RFC 2576 kooseksisteerimine SNMP versiooni 1, versiooni 2 ja versiooni 3 vahel
RFC 2578 SNMP haldusteabe struktuur MIB
RFC 2579 SNMP tekstikonventsioonid SMIv2 jaoks
RFC 2665 Ethernet{1}}sarnane liides MIB
RFC 2787 VRRP MIB
RFC 2819 RMON MIB
RFC 2863 liideserühma MIB
RFC 2863 liidese MIB
RFC 2922 LLDP MIB
RFC 2925 Ping/Traceroute MIB
RFC 2932 IPv4 Multicast MIB
RFC 3413 SNMP rakenduse MIB
RFC 3414 kasutaja-põhine turvamudel SNMPv3 jaoks
RFC 3415 vaate-põhine juurdepääsukontrolli mudel SNMP jaoks
RFC 3621 PoE-MIB (ainult PoE-lülitid)
RFC 4188 STP ja laiendused MIB
RFC 4363 hallatavate objektide määratlused liiklusklasside, multisaadete filtreerimise ja VLAN-laienditega sildade jaoks
RFC 5643 OSPF v3 MIB tugi
Mustand – blumenthal – aes – usm - 08
Mustand – reeder - snmpv3 – usm - 3desede -00
Mustand-ietf-bfd-mib-02.txt
Mustand-ietf-idmr-igmp-mib-13
Mustand-ietf-idmr-pim-mib-09
Mustand-ietf-idr-bgp4-mibv2-02.txt – täiustatud BGP-4 MIB
Mustand-ietf-isis-wg-mib-07
Veaotsing
Silumine: CLI konsooli, Telneti või SSH kaudu
Diagnostika: kuva ja silumise käsk, statistika
Liikluse peegeldamine (port)
Liikluse peegeldamine (VLAN)
IP-tööriistad: laiendatud ping ja jälgimine
Juniper Networksi sidumine ja tagasivõtmine
Liikluse jälgimine
ACL{0}}põhine peegeldamine
Sihtportide peegeldamine süsteemi kohta: 4
Kohaliku tegevusrühma sadama seire
Mitut sihtporti jälgitakse ühe peegliga (N:1)
Maksimaalne peegeldamisseansside arv: 4
Kaugsihtkoha peegeldamine (üle L2): 1 sihtkoha VLAN
Kuum tags: ex4100-h-24f-dc karastatud lüliti, tarnijad, hulgimüük, odav, hind


